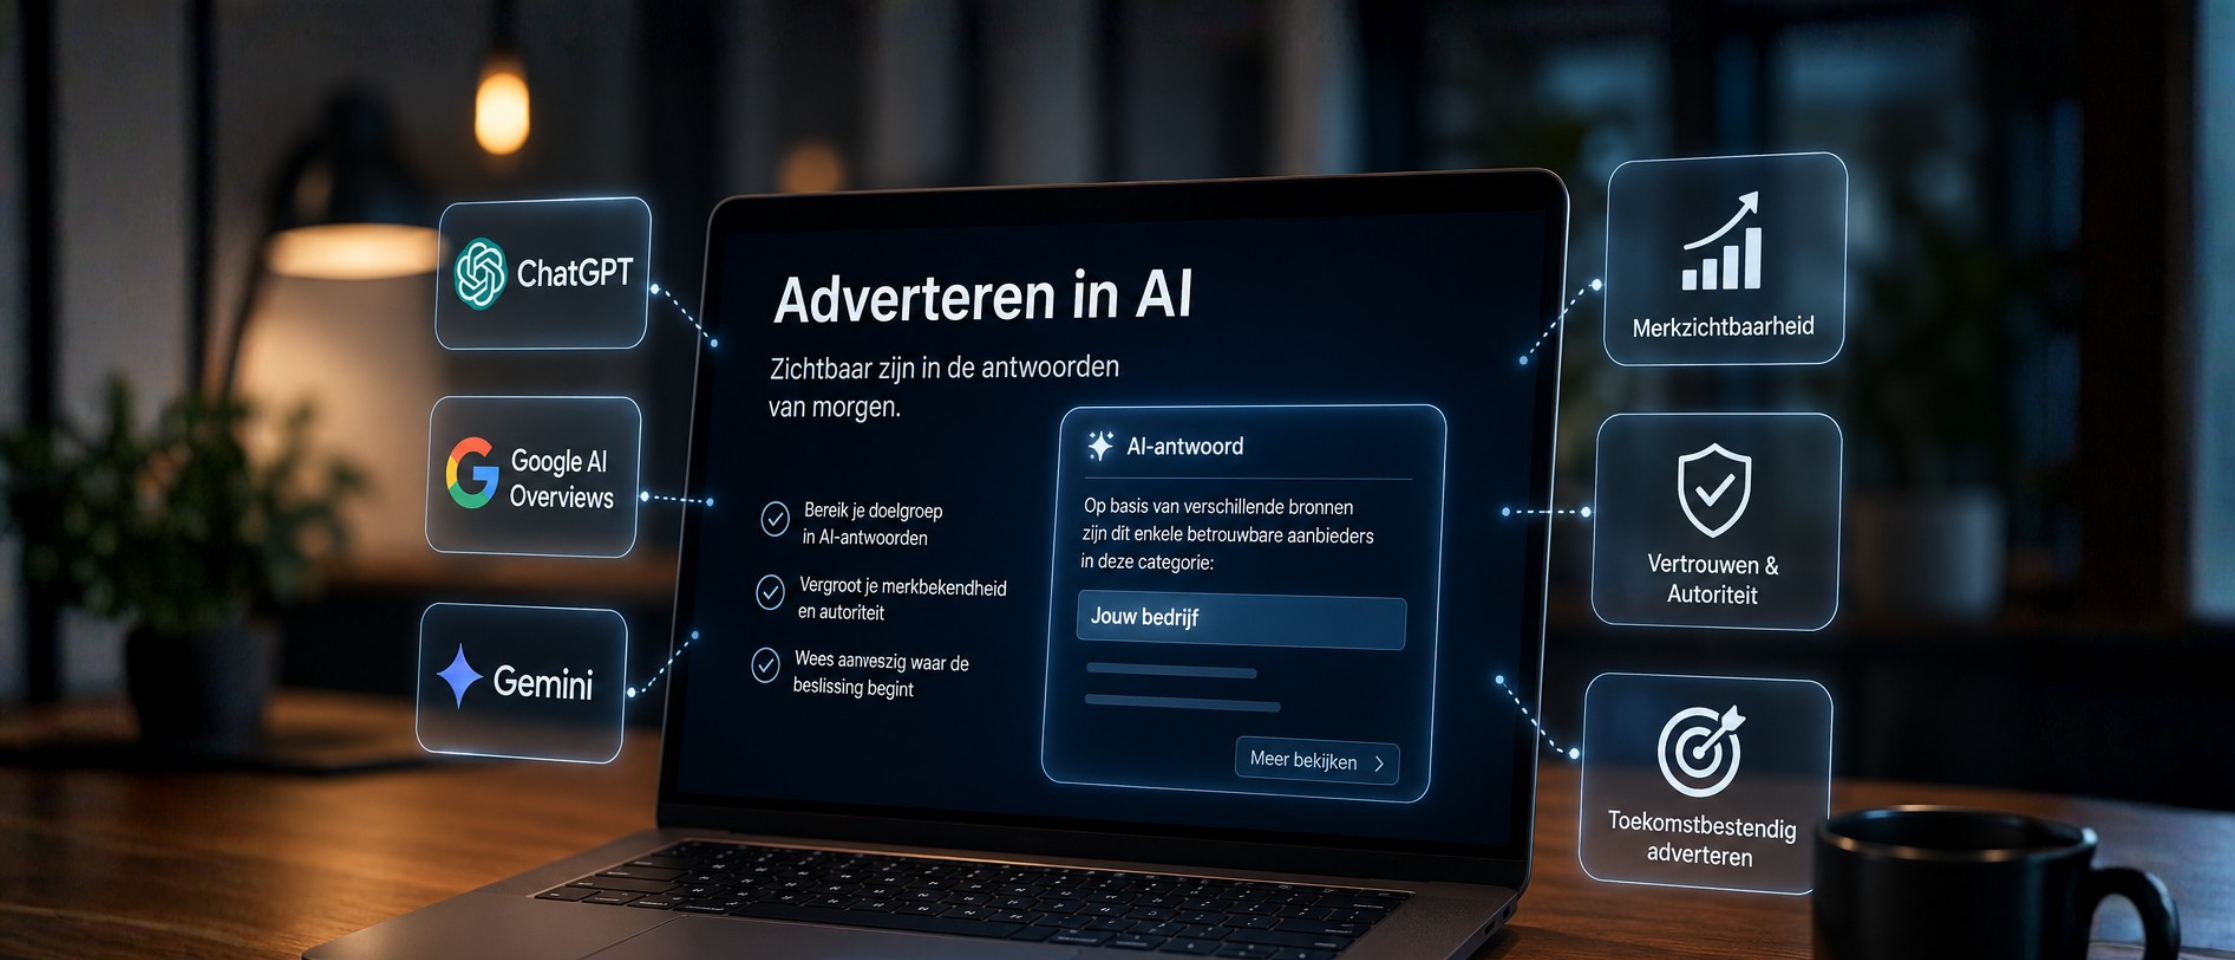
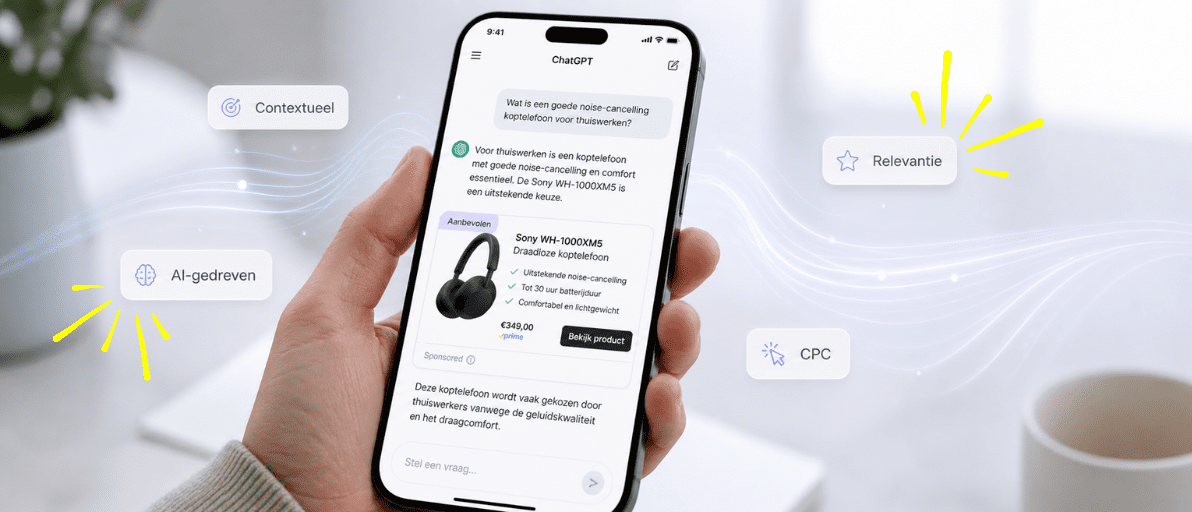
Adverteren op ChatGPT? Ontdek de kosten, targeting en advertentieformaten en start met ons praktische 7-stappenplan voor ChatGPT Ads.
De EU AI Act: Is jouw onderneming klaar voor de nieuwe wetgeving? Wist je dat een onvermelde chatbot op je website of een door ChatGPT geschreven blog zonder transparantielabel je bedrijf een boete kan opleveren tot wel €15 miljoen of 3% van je wereldwijde jaaromzet? Veel MKB-ondernemers denken dat de nieuwe Europese AI-wetgeving alleen voor techreuzen geldt, maar niets is minder waar. Als zogeheten downstream-gebruiker — iemand die AI-tools van anderen inzet in zijn bedrijfsvoering of op zijn website — ben jij net zo goed verantwoordelijk. En hoewel MKB-boetes proportioneel worden vastgesteld, zijn ze nooit nul.
De klok tikt. Zorg dat je weet wat er van je verwacht wordt.
De AI Act (Verordening EU 2024/1689) is wereldwijd het allereerste uitgebreide wettelijke kader voor kunstmatige intelligentie. Het doel van de Europese Unie is om betrouwbare, mensgerichte AI te stimuleren terwijl fundamentele rechten worden beschermd. Maar er is ook een praktische aanleiding: het is vaak niet mogelijk om te achterhalen waarom een AI-systeem een bepaalde beslissing of voorspelling heeft gemaakt. Daardoor kan het moeilijk zijn om vast te stellen of iemand oneerlijk is benadeeld, bijvoorbeeld bij een sollicitatieprocedure of een aanvraag voor een publieke regeling.
Het doel van de wet is dat AI-systemen die organisaties binnen de EU gebruiken, veilig zijn en fundamentele rechten respecteren. Het maakt daarbij niet uit of die AI-systemen binnen of buiten de EU zijn ontwikkeld.
De AI Act is bovendien onderdeel van een breder beleidspakket. Samen met het AI Continent Action Plan, het AI Innovation Package en de lancering van AI Factories moet de verordening veiligheid, grondrechten en mensgerichte AI waarborgen, terwijl tegelijkertijd investeringen in en innovatie rond AI in de hele EU worden versterkt.
De AI Act hanteert een risico-gebaseerde aanpak: hoe hoger het potentiële gevaar van een AI-systeem, hoe strenger de regels. De AI Act onderscheidt vier risiconiveaus.
Alle AI-systemen die een duidelijke bedreiging vormen voor de veiligheid, het levensonderhoud en de rechten van mensen zijn verboden. De AI Act verbiedt acht specifieke praktijken, waaronder schadelijke AI-manipulatie en misleiding, social scoring, biometrische categorisatie op basis van beschermde kenmerken, en emotieherkenning op de werkvloer of in onderwijsinstellingen.
Deze verboden zijn in februari 2025 van kracht geworden. De Commissie heeft daarbij richtlijnen gepubliceerd die juridische uitleg en praktische voorbeelden bieden om stakeholders te helpen de verboden te begrijpen en na te leven.
AI-toepassingen die serieuze risico’s kunnen vormen voor gezondheid, veiligheid of grondrechten worden geclassificeerd als hoog-risico. Denk aan AI-systemen die worden ingezet bij CV-selectie en werving, kredietbeoordeling, kritieke infrastructuur, biometrische identificatie of de toelating van studenten tot onderwijs.
Voor hoog-risico AI-systemen gelden strikte verplichtingen voordat ze op de markt mogen worden gebracht: adequate risicobeoordeling en risicobeheersing, hoogwaardige datasets om discriminerende uitkomsten te minimaliseren, gedetailleerde documentatie, logging van activiteiten voor traceerbaarheid, en passende maatregelen voor menselijk toezicht.
Dit is de categorie die de meeste MKB-ondernemers direct raakt. Aanbieders van generatieve AI moeten ervoor zorgen dat AI-gegenereerde content identificeerbaar is. Bepaalde AI-gegenereerde content — met name deepfakes en tekst bedoeld om het publiek te informeren over zaken van algemeen belang — moet duidelijk en zichtbaar worden gelabeld. Bij het gebruik van chatbots moeten mensen weten dat ze met een machine interacteren, zodat ze een geïnformeerde beslissing kunnen nemen.
Zelfs een ‘simpele’ productaanbeveling op je webshop of een AI-gegenereerde afbeelding op je blog valt hier al onder.
De AI Act introduceert geen regels voor AI die als minimaal of niet-risicovol wordt beschouwd. De grote meerderheid van de AI-systemen die momenteel in de EU worden gebruikt, valt in deze categorie — denk aan toepassingen zoals AI-ondersteunde videospellen of spamfilters.
De AI Act is op 1 augustus 2024 in werking getreden en wordt volledig van toepassing twee jaar later, op 2 augustus 2026, met een aantal uitzonderingen.
Hier is de volledige fasering op een rij:
De verboden AI-praktijken en de AI-geletterdheidsplicht zijn van toepassing geworden vanaf 2 februari 2025. Dit betekent dat je als organisatie nu al verplicht bent om medewerkers die met AI werken voldoende kennis en begrip bij te brengen over de werking en risico’s ervan.
De governance-regels en de verplichtingen voor GPAI-modellen (General-Purpose AI, zoals GPT-4 en Gemini) zijn van toepassing geworden op 2 augustus 2025. Voor aanbieders van grote taalmodellen gelden sindsdien transparantievereisten en auteursrechtgerelateerde regels.
De transparantieregels van de AI Act treden in augustus 2026 in werking. Dit is de deadline die voor vrijwel iedere website-eigenaar relevant is: alle verplichtingen rond het labelen van AI-gegenereerde content en het kenbaar maken van chatbots gaan dan gelden.
Naar aanleiding van een politiek akkoord over vereenvoudiging van de AI Act via de zogeheten ‘AI Omnibus’ is een duidelijke implementatietijdlijn vastgesteld voor hoog-risico AI-systemen. Regels voor systemen in sectoren als biometrie, kritieke infrastructuur, onderwijs, werk, migratie en grensbeheer gaan gelden vanaf 2 december 2027. Voor systemen die zijn geïntegreerd in producten zoals liften of speelgoed, gelden de regels vanaf 2 augustus 2028.
Begin 2026 stemde de EU in met een vereenvoudigingspakket, de zogenoemde Digital Omnibus. Het wetgevingsvoorstel is aangenomen op 19 november 2025 en een politiek akkoord werd bereikt op 7 mei 2026. Naast de uitgestelde deadlines voor hoog-risico systemen zijn er ook aanvullende wijzigingen overeengekomen, waaronder een verbod op AI-systemen die niet-consensuele seksueel expliciete content genereren (‘nudification’-apps), versterking van de bevoegdheden van het AI Office, en uitbreiding van vereenvoudigde vereisten voor kleine en middelgrote ondernemingen naar ook kleine midcap-bedrijven.
Als autoriteit op het gebied van AI volgt Youvia deze ontwikkelingen op de voet. Zodra je een AI-functie op je website of in je bedrijfsvoering inzet — al is het maar via een externe API of een SaaS-tool — raakt de verordening jou direct. Bovendien vult de AI Act de AVG aan: verwerkt jouw AI-systeem klantgegevens, dan heb je al snel met beide wetten én meerdere toezichthouders te maken.
Hier zijn de stappen die je nu al kunt zetten:
Stel een AI-register op. Maak een beknopt centraal document waarin je vastlegt welk AI-model je gebruikt, voor welk doel, wie de leverancier is en welke data je erheen stuurt. Zonder dit overzicht kun je ook niet aantonen dat je AVG-compliant bent.
Label AI-gegenereerde content zichtbaar. Publiceer je blogs of afbeeldingen die volledig of substantieel door AI zijn gemaakt? Voeg dan een duidelijke vermelding toe, zoals “ik zal ” of een tekst-overlay bij afbeeldingen.
Wees direct transparant over chatbots. Zorg voor een duidelijke melding in de openingsbubbel van je chatfunctie, zodat bezoekers direct weten dat ze met een digitale assistent spreken — niet ergens verstopt in je algemene voorwaarden.
Houd menselijk toezicht in stand. Laat een AI nooit zelfstandig belangrijke beslissingen nemen of teksten publiceren zonder dat een medewerker deze controleert en fiatteert.
Verberg de transparantiemelding niet. Het is wettelijk onvoldoende om een AI-disclaimer weggestopt in je algemene voorwaarden te plaatsen. De melding moet vooraf en duidelijk zichtbaar zijn in de gebruikersinterface.
Vertrouw niet op onzichtbare watermerken. Aanbieders van generatieve AI moeten ervoor zorgen dat AI-gegenereerde content identificeerbaar is — en dat betekent zichtbaar voor de bezoeker, niet alleen als verborgen metadata.
Wacht niet af tot augustus 2026. Hoewel de transparantiedeadline pas dan ingaat, gelden de verboden praktijken en GPAI-regels nu al. Het op orde brengen van je documentatie, processen en workflows kost tijd — begin daar vandaag mee.
De AI Act is geen ver-van-mijn-bed-show voor grote techbedrijven. Het is wetgeving die nu al geldt en steeds meer impact heeft op de dagelijkse praktijk van ondernemers die AI inzetten — groot of klein.
Ben jij benieuwd of de AI-integraties binnen jouw bedrijfsvoering of op je website klaar zijn voor de AI Act? Als jouw digitale kennispartner helpt Youvia je graag om zorgeloos en compliant de toekomst in te stappen. Neem vandaag nog contact met ons op.
Bronnen: Digitale Overheid — AI-verordening | Europese Commissie — AI Act
Dit artikel is gemaakt met ondersteuning van AI en gecontroleerd door onze experts.
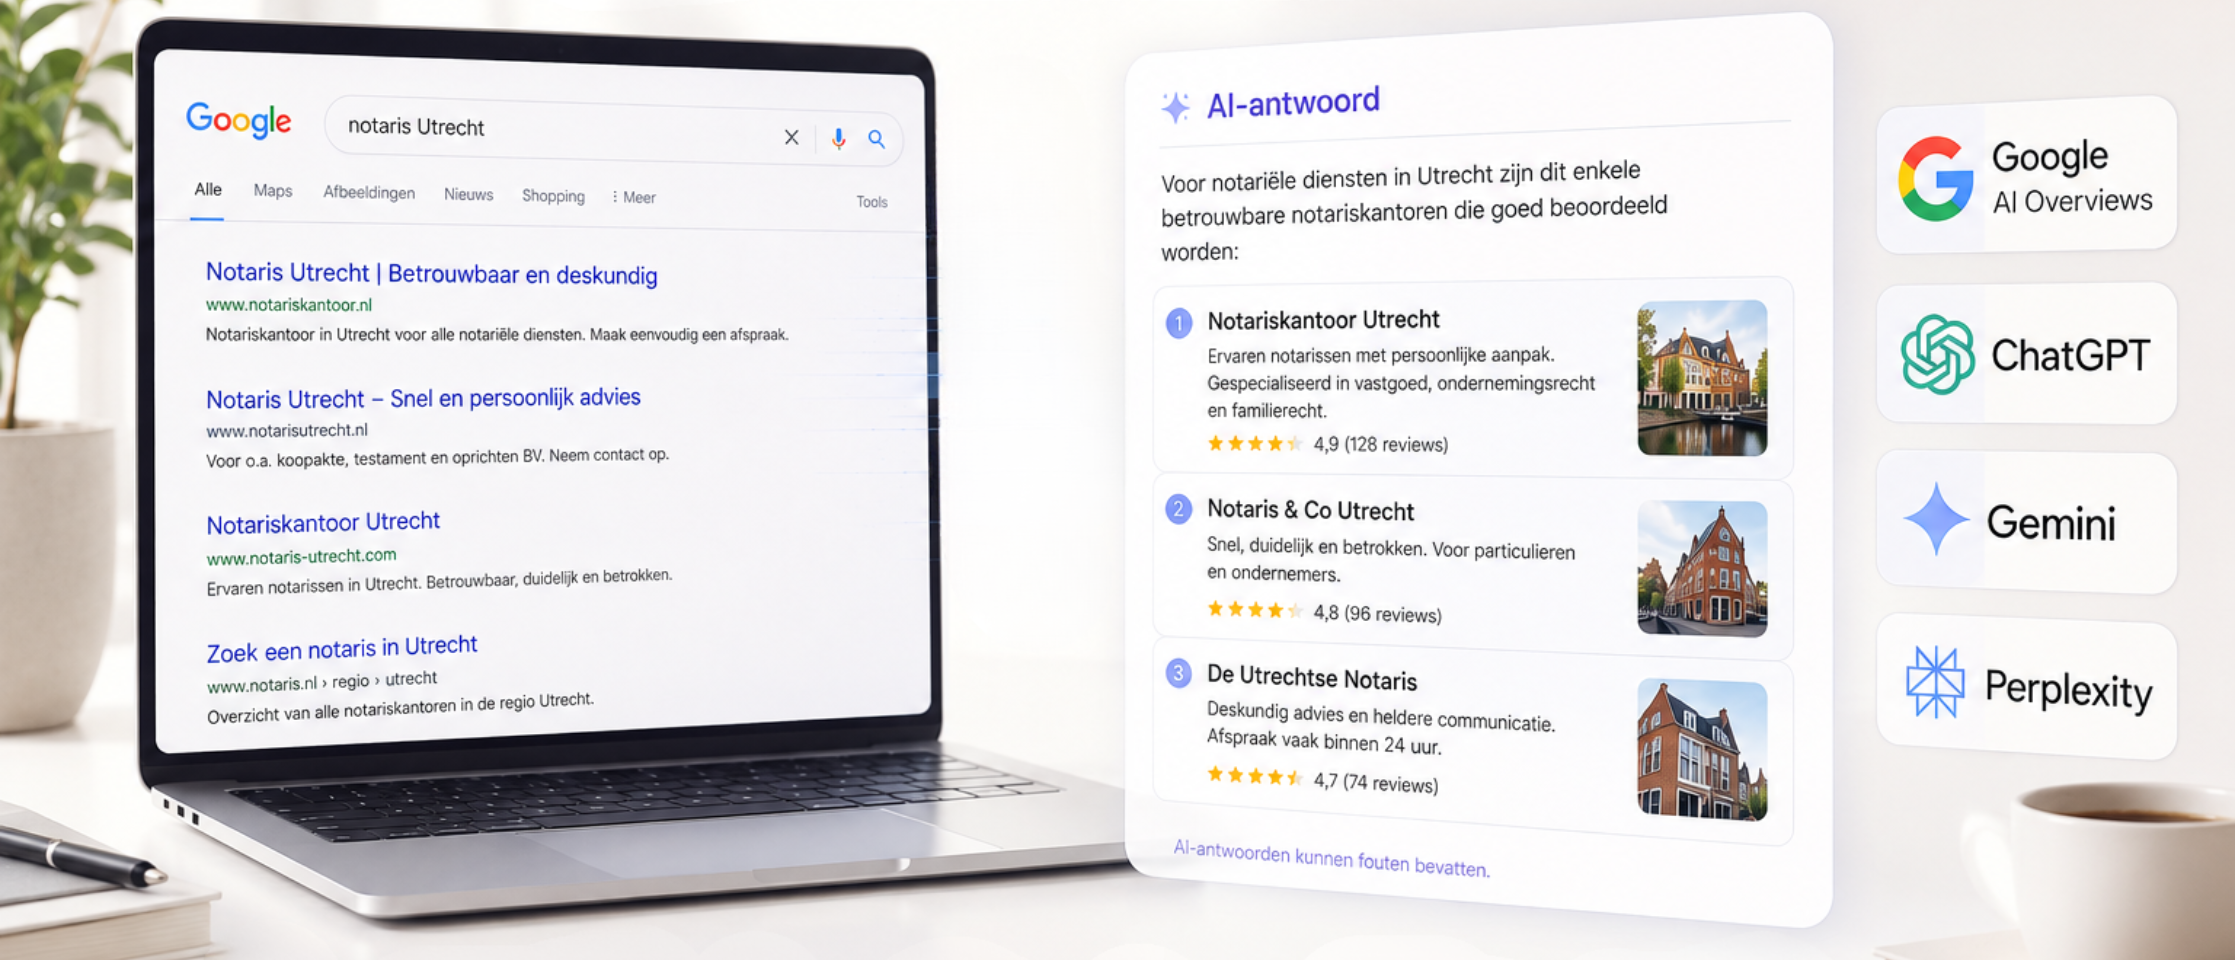
De grootste verandering in online zoeken sinds Google is begonnen. Niet langer bepalen zoekresultaten welke bedrijven zichtbaar zijn, maar steeds vaker AI-antwoorden. Voor ondernemers betekent dit een fundamentele verandering. De vraag is niet langer alleen: "Hoe kom ik bovenaan in Google?" Maar steeds vaker: "Wordt mijn bedrijf überhaupt nog genoemd in het AI-antwoord?"



Ontdek hoe realtime performance dashboards C‑level leiders helpen sneller, slimmer en meer impactvol te sturen – per vestiging.
Wil je beter scoren in Google? Ontdek 10 krachtige SEO-tips om je content relevant, waardevol en goed vindbaar te maken.